
Añadir La Ciutat como fuente preferida de Google de forma gratuita
Mantente informado con las últimas noticias de actualidad
Los Mossos d’Esquadra y la Guardia Civil han detenido en Alicante a un menor de 16 años que, según la investigación, ejercía un papel clave en la red internacional de cibercrimen KillSec, un grupo al que se atribuye un ataque informático contra una empresa catalana a principios de 2025 y unos daños valorados en casi un millón de euros.
Una operación coordinada por Europol y Eurojust
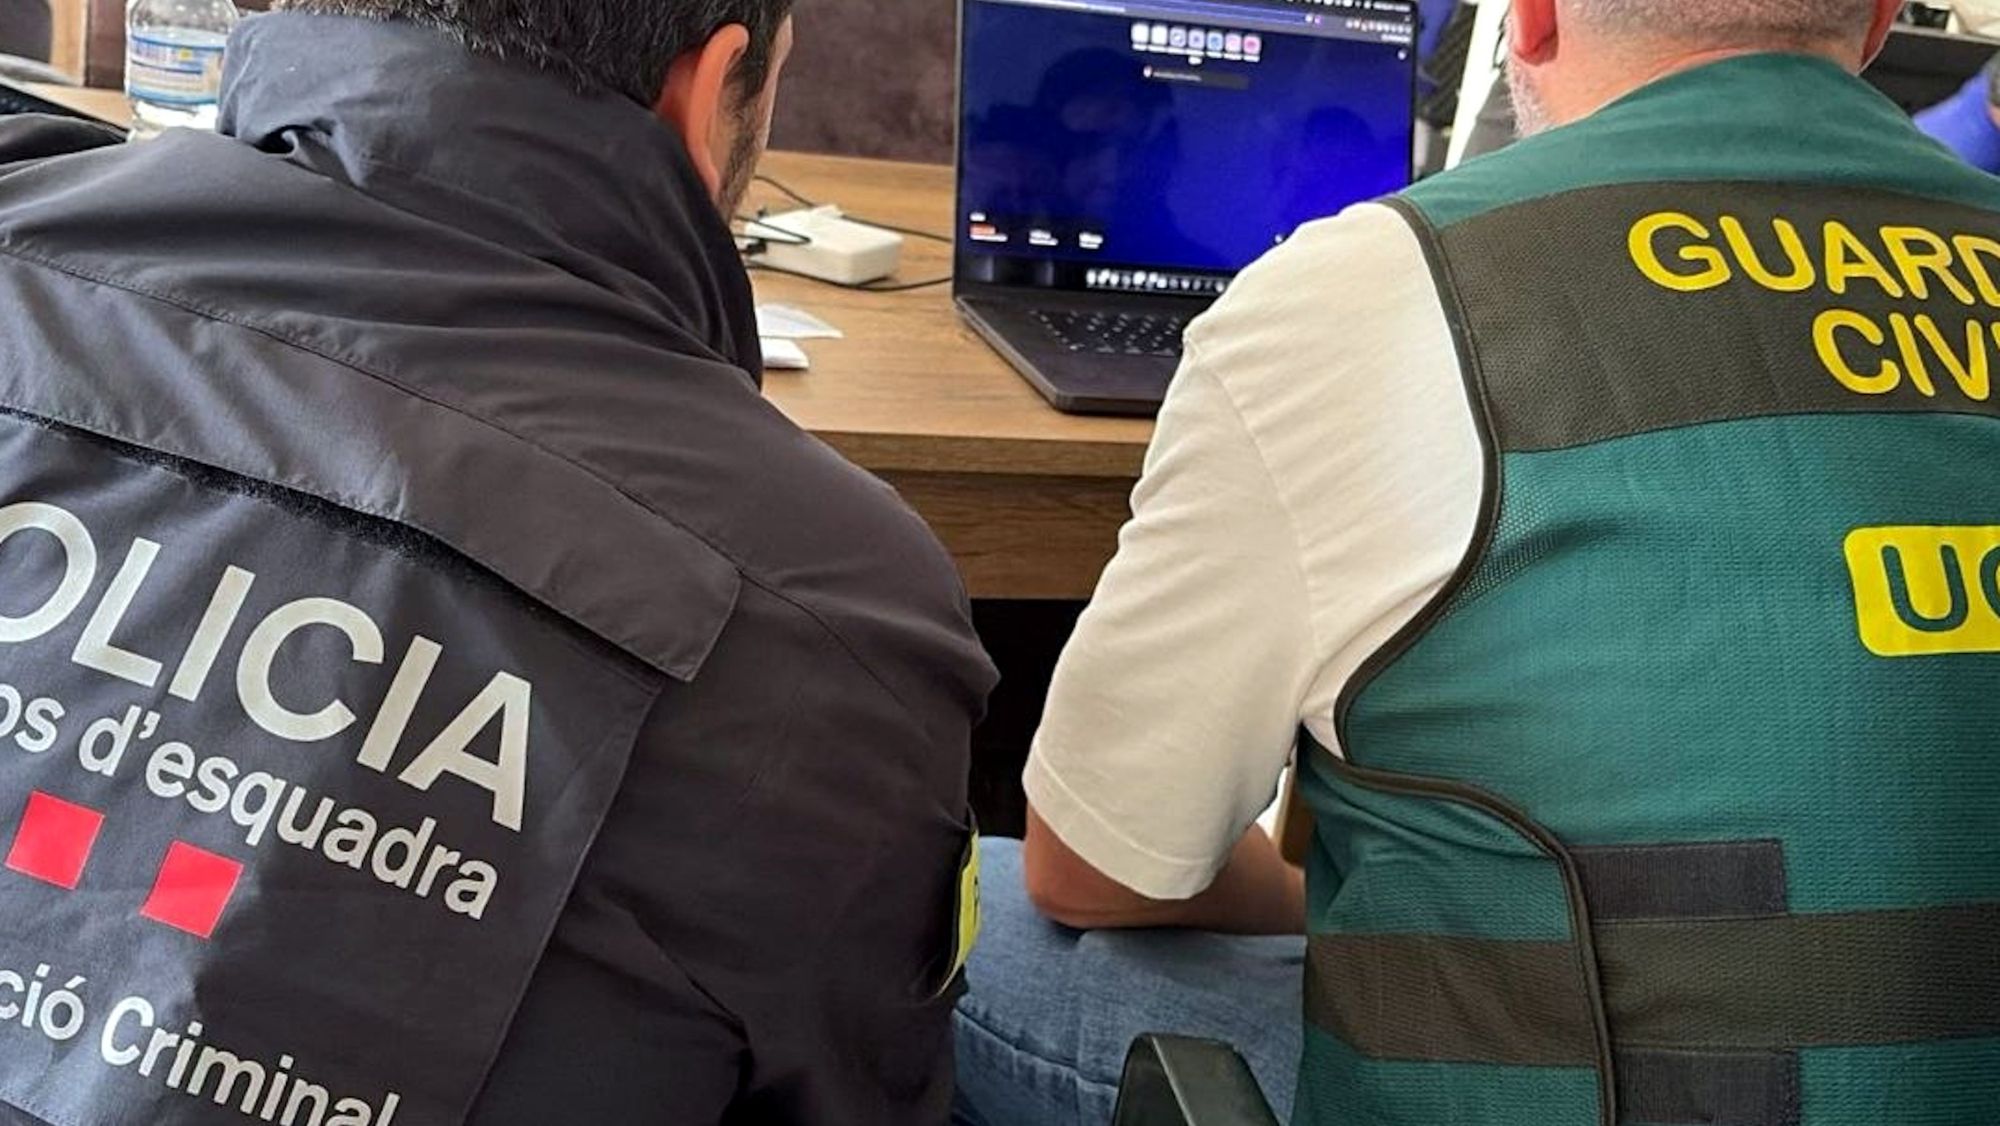
La detención se ha producido este martes en el marco de una operación internacional coordinada por Europol y Eurojust, en la que también han participado investigadores de la Policía Federal Belga, la Oficina Federal de Policía Criminal de Alemania y el FBI. La actuación en España ha sido ejecutada por los especialistas en cibercrimen de la División de Investigación Criminal (DIC) de los Mossos, en coordinación con la Guardia Civil.
Durante el operativo desplegado en Alicante, los agentes han realizado dos entradas y registros en un domicilio y en una oficina situada en un establecimiento hotelero. Además del menor detenido, hay una mujer investigada por su presunta relación con la red, y las autoridades atribuyen al joven la condición de uno de los administradores principales del grupo.
El origen de la investigación en Cataluña
La investigación de los Mossos se abrió a raíz del ciberataque sufrido por una entidad catalana a principios de 2025. Según los investigadores, los autores habrían accedido a los sistemas de la empresa, habrían sustraído información sensible y habrían intentado extorsionarla posteriormente. Los daños causados por esta intrusión se acercan al millón de euros.
Paralelamente, la Guardia Civil activó otra línea de investigación tras una petición de colaboración del FBI de San Juan de Puerto Rico, orientada a localizar personas vinculadas con KillSec que pudieran residir en España. A partir de una imagen asociada a un perfil, los agentes identificaron a uno de los administradores del grupo, residente en la provincia de Alicante.
La constitución de un Equipo Conjunto de Investigación (ECI) entre la DIC de los Mossos y la UCO de la Guardia Civil permitió cruzar datos, coordinar las diligencias y situar al sospechoso en el centro de la operación. La investigación lo vincula no solo con la administración de la red, sino también con la participación en el ataque cometido en Cataluña.
Material informático, criptoactivos y servidores bajo control policial
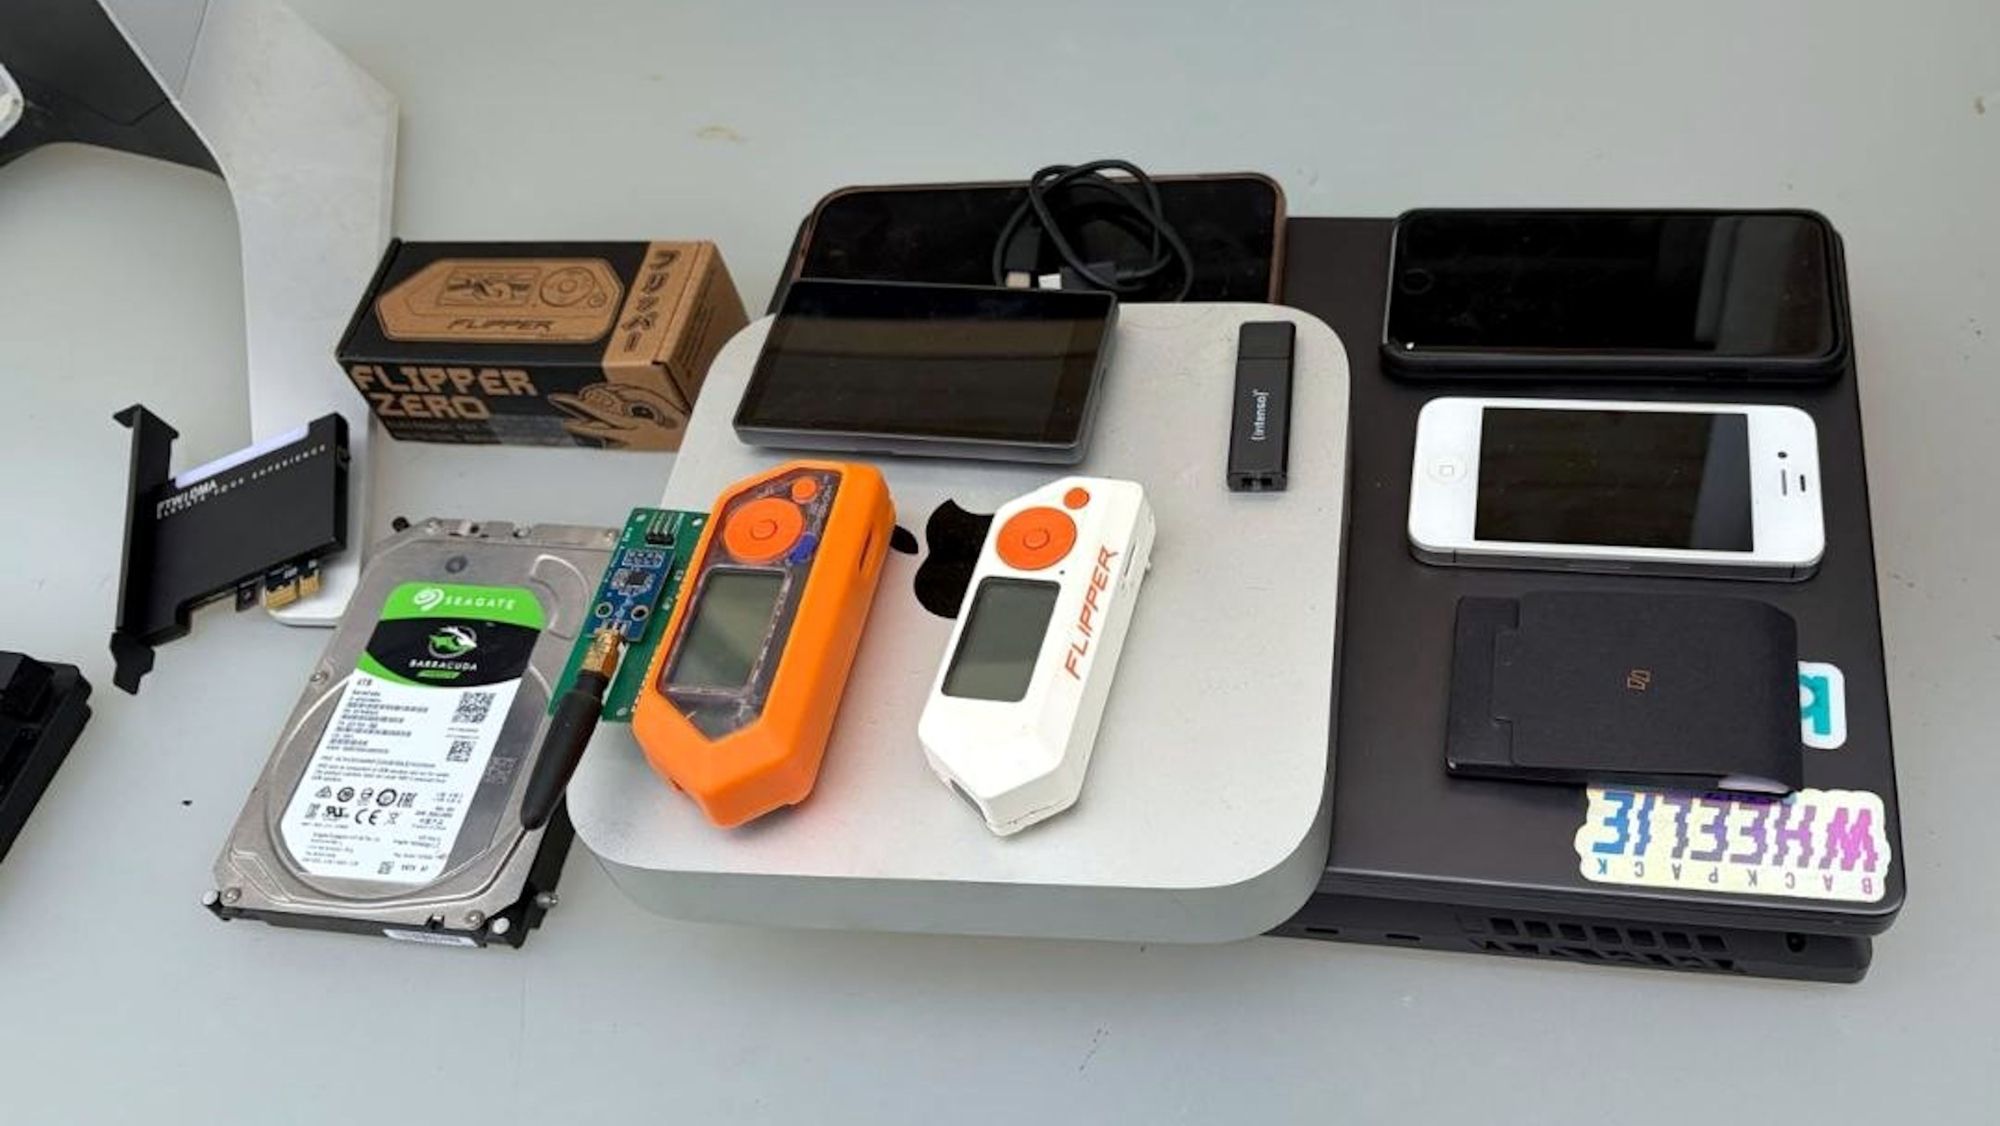
En los registros practicados en Alicante se ha intervenido material informático, teléfonos móviles, carteras de criptoactivos y diversos servicios de anonimización y cifrado relacionados con la presunta actividad delictiva del grupo. En un primer análisis, los investigadores han detectado transacciones que corresponden a pagos de rescate abonados por algunas víctimas.
El operativo también ha permitido desmantelar la infraestructura de KillSec, incluida su página de filtraciones. Además, se han asegurado como mínimo 1.100 terabytes de datos y se han puesto bajo control policial cinco servidores centrales, al tiempo que se han intervenido diversos dominios de internet.
Un grupo activo desde 2024 y con más de 1.000 ataques
Según la investigación, KillSec habría estado activo desde 2024 y operaba mediante la explotación de vulnerabilidades y de puntos de acceso deficientemente protegidos, especialmente en entornos de almacenamiento. Una vez dentro de los sistemas, los integrantes copiaban información interna sensible y la trasladaban a infraestructuras bajo su control.
Después, las víctimas recibían amenazas de publicación de los datos si no abonaban el rescate exigido. Cuando no había pago, los archivos podían ser puestos a disposición para su descarga gratuita, según detallan los investigadores.
Las autoridades calculan que la red y sus tentáculos criminales han llevado a cabo más de 1.000 ciberataques en todo el mundo, con unos 500 ataques exitosos y más de 280 víctimas. En algunos casos, los pagos exigidos habrían llegado a sumar cerca de 500.000 euros en criptomonedas.
Junto con el menor detenido en Alicante, la operación internacional ha dejado dos arrestos más y seis entradas y registros en Grecia, el Reino Unido y Holanda. Los investigadores atribuyen a los sospechosos diferentes funciones dentro del entramado, entre las que se encuentran las de administrador, desarrollador, negociador y afiliado.
Las diligencias continúan abiertas para analizar los dispositivos y los datos incautados, así como para rastrear los beneficios obtenidos con la actividad criminal, incluidos los activos en criptomonedas, con el objetivo de identificar nuevas víctimas, otros ciberataques y posibles implicados.
