
Afegir La Ciutat com a font preferida de Google de forma gratuïta
Estigues informat amb les últimes notícies d'actualitat
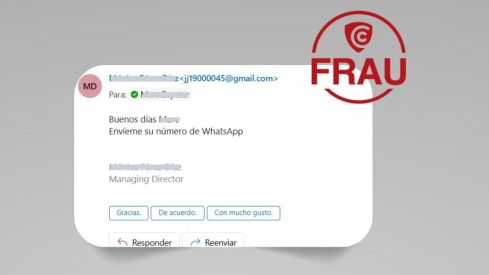
L’Agència de Ciberseguretat de Catalunya ha detectat diversos casos de suplantació d’identitat vinculats al conegut frau del CEO, una modalitat d’estafa orientada sobretot a empreses i organitzacions, en què els ciberdelinqüents es fan passar per càrrecs amb responsabilitat dins de l’entitat.
Segons ha informat l’organisme, els estafadors acostumen a iniciar el contacte per correu electrònic i, amb el pretext d’un assumpte aparentment urgent, demanen a la persona treballadora que continuï la conversa per WhatsApp.
Un cop traslladat el diàleg a aquest canal, formulen peticions com ara efectuar una transferència, modificar un compte bancari o entregar dades sensibles.
Pressió, urgència i ús d’informació real
La maniobra sol anar acompanyada d’un to de pressa i d’urgència, amb referències a dades reals de l’organització per reforçar la credibilitat de l’engany i reduir els dubtes de la víctima. D’aquesta manera, els delinqüents intenten fer passar la petició per una instrucció legítima i immediata.
Els responsables del frau poden arribar a suplantar el nom, la imatge, l’adreça electrònica o l’estil de comunicació d’un directiu o d’una persona amb càrrec dins l’empresa, de manera que el missatge sembli procedent d’una font autoritzada.
Mesures de prevenció dins de l’organització
Davant aquest tipus d’intents d’estafa, l’Agència de Ciberseguretat de Catalunya recorda una sèrie de recomanacions per reforçar la verificació interna abans de fer qualsevol moviment econòmic o facilitar informació:
- Desconfiar de les peticions urgents o inesperades relacionades amb transferències o canvis de compte.
- Comprovar l’adreça del remitent i verificar que sigui exactament la correcta.
- Confirmar la sol·licitud per un altre canal de comunicació abans de fer pagaments o compartir dades.
- Establir protocols interns de validació per a transferències i modificacions de dades bancàries.
- Informar la resta de persones de l’organització si es detecta un intent de frau.
